你在街边、邮件里、甚至停车罚单上看到的二维码,可能不是你以为的那个链接。Quishing(QR Code Phishing)已成为 2025-2026 年增长最快的网络钓鱼方式之一。本文从二维码编码原理出发,解析攻击向量、真实案例,并给出系统化的防御方案。
一、二维码为什么容易被利用
与传统超链接不同,二维码把 URL 编码在黑白模块矩阵中,人眼无法直接阅读目标地址。攻击者利用这一信息不透明性:
- 不可见目标:扫码前用户无法判断链接是否合法
- 高信任度:二维码常出现在官方海报、邮件中,用户默认信任
- 绕过邮件过滤:传统安全网关不扫描图片中的 URL
- 短链接伪装:攻击者用 URL 缩短服务隐藏真实域名
二、常见 Quishing 攻击类型
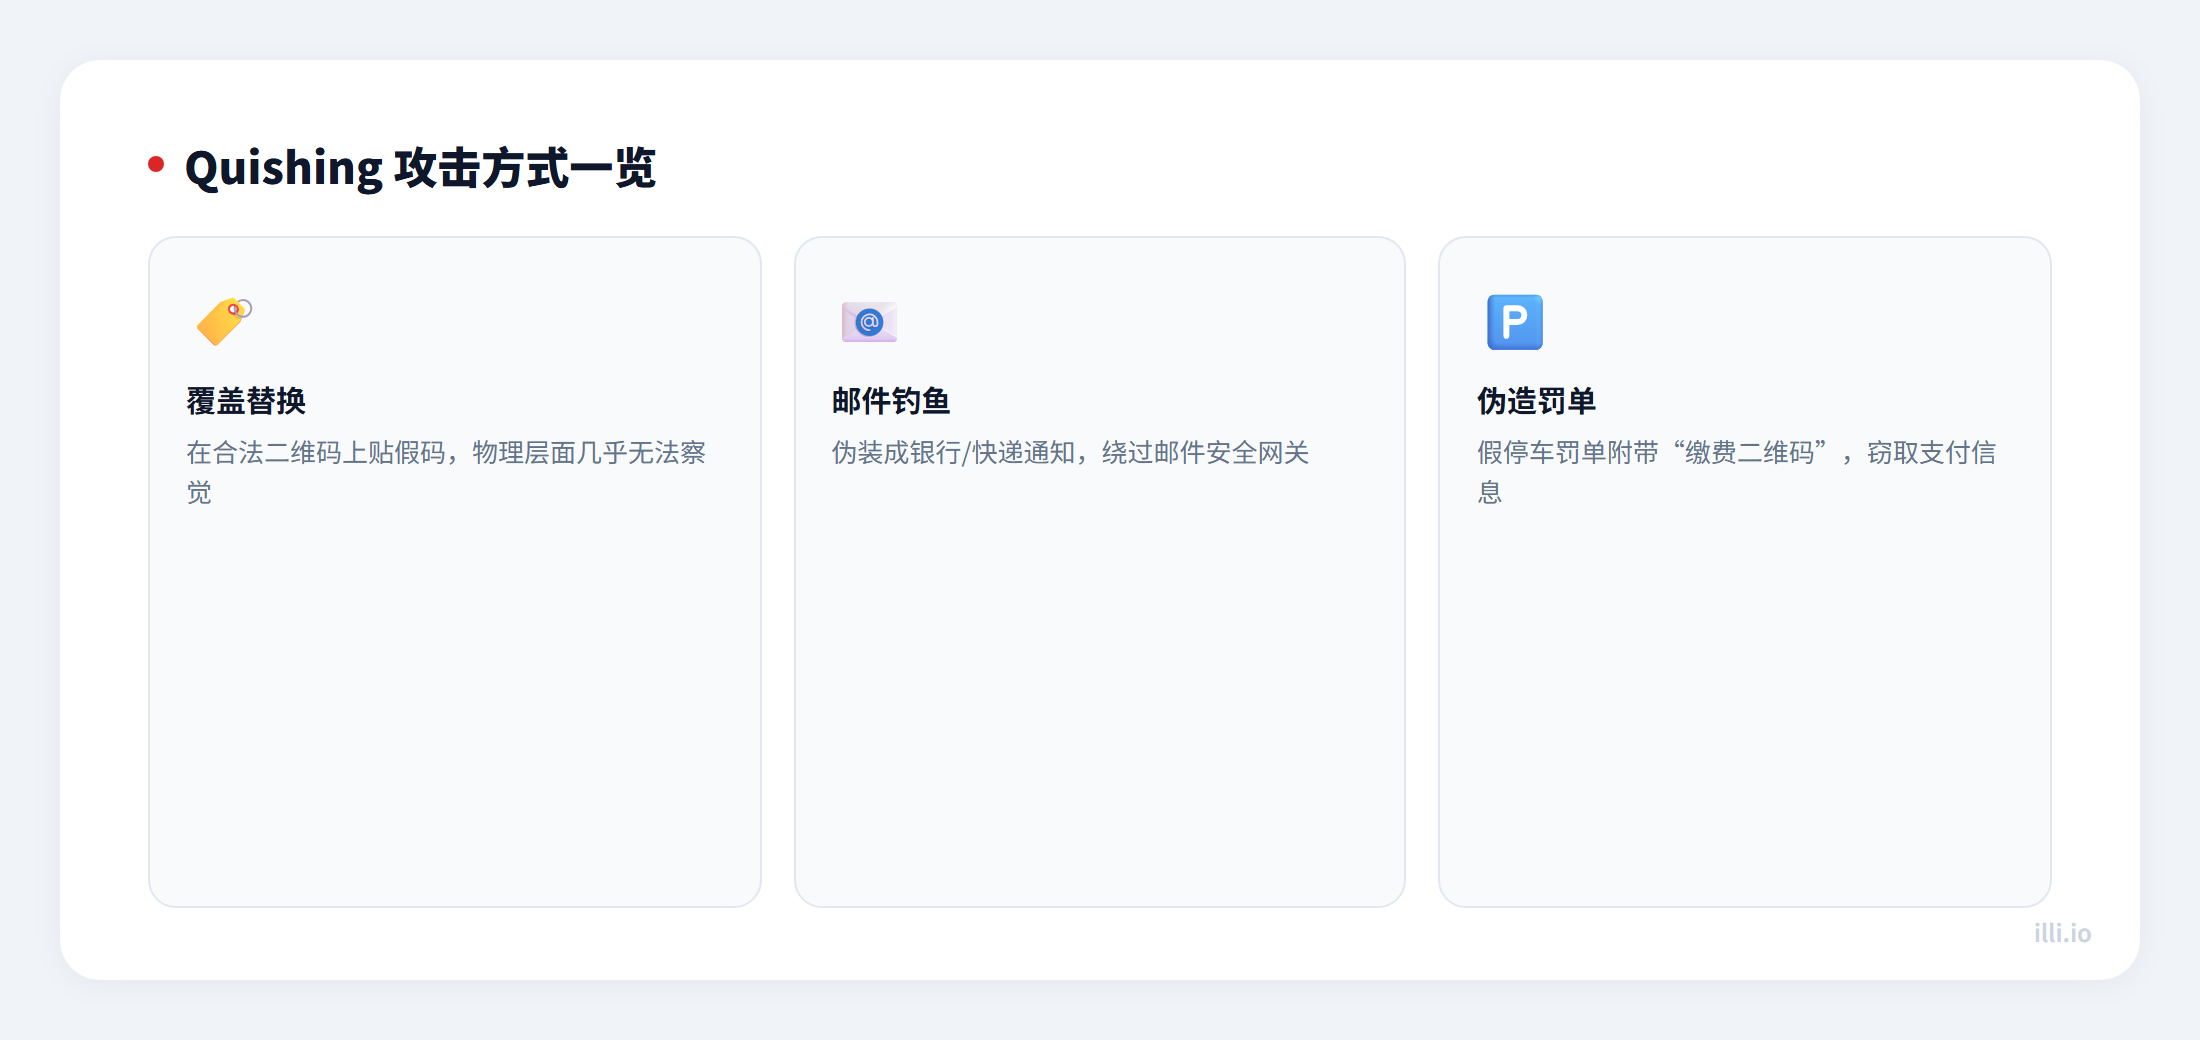
| 攻击类型 | 典型场景 | 危害 | 识别难度 |
|---|
| 覆盖替换 | 在合法二维码上方贴一个新码 | 跳转钓鱼网站 | ★★★★★ |
| 邮件嵌入 | 伪装成银行/快递通知的邮件 | 窃取账号密码 | ★★★★ |
| 伪造停车罚单 | 假罚单上附带"缴费二维码" | 窃取支付信息 | ★★★★★ |
| Wi-Fi 劫持 | 公共场所伪造 Wi-Fi 连接码 | 中间人攻击/流量劫持 | ★★★ |
| 恶意 App 下载 | 引导下载含木马的 APK | 设备控制/数据窃取 | ★★★ |
三、真实案例分析
案例 1:美国停车计费器骗局(2022):犯罪分子在德克萨斯州多个城市的停车计费器上覆盖假二维码,用户扫码后跳转至仿冒的停车缴费网站,输入信用卡信息后被盗刷。FBI 因此发布全国性预警。
案例 2:微软 365 钓鱼邮件(2023):攻击者发送含二维码的 PDF 附件,伪装成 MFA 认证请求。由于 URL 藏在图片中,传统邮件安全网关无法识别。超过 2 万用户点击。
案例 3:共享单车退款骗局:假冒共享单车客服短信,附带"退押金"二维码,实际跳转至要求输入银行卡信息的钓鱼页面。
四、扫码前如何验证安全性
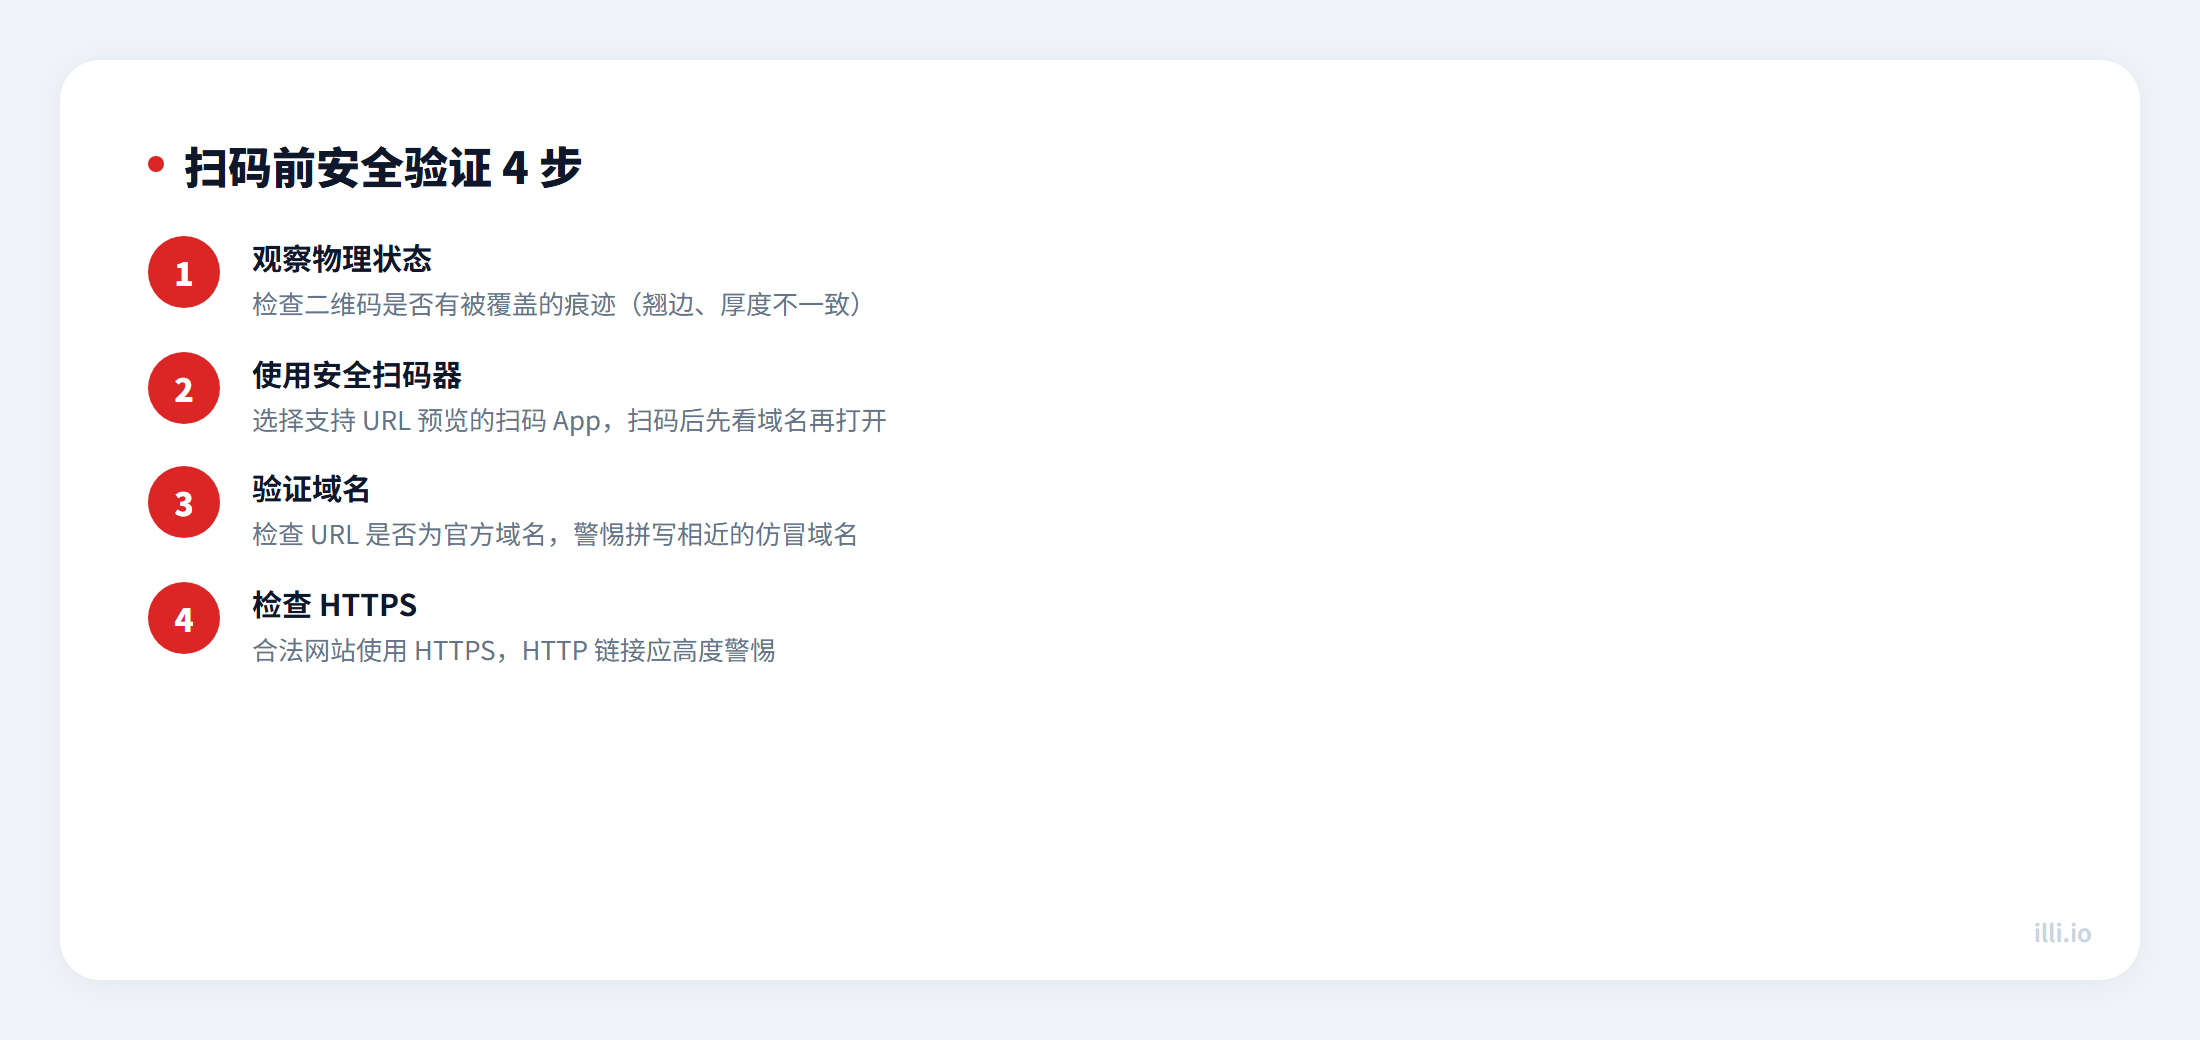
五、企业防御清单
| 防御层 | 措施 | 效果 |
|---|
| 邮件网关 | 启用图片内 URL 扫描(如 Microsoft Defender 的 Safe Links) | 拦截邮件中的恶意二维码 |
| 员工培训 | 定期模拟 Quishing 攻击演练 | 提高识别能力 |
| 物理安全 | 二维码使用防篡改标签或防伪底纹 | 防止覆盖替换 |
| 短链接管理 | 使用自有域名的短链接(如 illi.io) | 可审计、可追溯 |
| 用户端 | 推荐使用内置安全扫描的扫码 App | 预览 URL 后再跳转 |
六、生成安全二维码的最佳实践
- 使用 HTTPS 链接而非 HTTP
- 使用自有域名短链接,避免第三方缩短服务被滥用
- 在二维码旁标注目标 URL,让用户可以验证
- 选择 H 级纠错,防止被局部覆盖后仍可扫描到恶意内容
- 定期扫描测试部署的二维码是否被篡改
使用 illi.io 生成的短链接二维码,支持扫码数据追踪和实时链接管理,一旦发现异常可立即禁用链接。